Ihre Arbeit muss weitergehen können. Darauf richten wir uns aus.
Gemeinsam mit Ihnen betrachten wir den Prozess, die beteiligten Daten und die Verantwortlichkeiten. So machen wir die Vereinbarungen für Ihre Organisation konkret.
Sorgfältiger Umgang mit Ihren Daten
Wir vereinbaren, wer Zugriff benötigt, welche Daten verarbeitet werden und welche Parteien beteiligt sind. Datenschutz und Sicherheit berücksichtigen wir bei der Konfiguration.
Kontinuität im Blick
Wir vereinbaren Betrieb, Wartung, Wiederherstellung und Unterstützung. Sie wissen, wofür Sie uns ansprechen können und was Ihr eigenes Team übernimmt.
Ihre Prozesse im Griff behalten
Wir machen Verantwortlichkeiten und Kontrollen transparent. Auch Übergabe und zukünftige Änderungen besprechen wir, damit Wissen und Wahlmöglichkeiten bei Ihrer Organisation bleiben.
Wir betrachten die gesamte Prozesskette.
Sicherheit endet für uns nicht bei der Plattform. Wir beziehen Zugriff, Protokollierung, Hosting und Lieferanten in die Vereinbarungen für Ihre Umgebung ein. Sie erhalten Einblick, wo Daten verarbeitet werden und wer wofür verantwortlich ist.
Zugriff, der zur Arbeit passt
Wir dokumentieren Rollen und Befugnisse und vereinbaren, wer Ausnahmen bearbeitet.
Überblick darüber, was geschieht
Wir richten Rückmeldungen und bei Bedarf Kontrollen ein, damit Ihr Team Ausführung und Abweichungen verfolgen kann.
Klarheit über Hosting
Wir erläutern die verwendete Umgebung, beteiligte Lieferanten und Verantwortlichkeiten.
Unsere Hostingpartner und ihre Zertifizierungen
Hosting und Rechenzentren: Auch die technische Grundlage zählt.
Unser Hosting erfolgt über TransIP (CloudVPS) mit einer zugrunde liegenden Rechenzentrumskette. Zertifikate gehören zum jeweiligen Lieferanten und Geltungsbereich; sie sind keine zusätzlichen Zertifikate von Scope4mation.
| Partei & Rolle | Zertifizierung & Assurance | Öffentliche Quelle |
|---|---|---|
 TransIP Hostinganbieter · CloudVPS | ISO 27001:2022 · NEN 7510:2024 · ISO 9001:2015 | Zertifizierungen von TransIP |
 Eurofiber Cloud Infra Rechenzentrumsanbieter | ISO 27001 · ISO 27017 · BIO 2.0 BBN2 · ISAE 3402 Type II · ISO 9001 · ISO 14001 · ISO 50001 | Zertifizierungen von Eurofiber |
 Global Switch Rechenzentrumsanbieter | ISO 27001 · ISO 9001 · ISO 14001 · ISO 45001 · ISO 50001 | Zertifizierungen von Global Switch |
Welcher Rechenzentrumsanbieter, Standort und Zertifizierungsumfang gelten, hängt von der verwendeten Umgebung ab. Lieferantenkette und Auftragsverarbeitungsvereinbarungen erläutern wir bei Ihrer Bewertung. Ergänzende Assurance-Berichte können unter NDA und gemäß den Bedingungen des Lieferanten angefordert werden; damit können Kosten verbunden sein.
Nachweise für Ihre Umgebung anfordernÖffentliche Dokumente
Lesen Sie die Zertifikate und die Richtlinie zur Informationssicherheit direkt.
Vereinbarungen zu Ihren Daten
Vereinbarungen zur Auftragsverarbeitung
Unsere eigene Vereinbarung oder ein Branchenmuster: Sehen Sie die Dokumente ein und stimmen Sie Verarbeitung und Anhänge auf Ihre Organisation ab. Die genannten Jahreszahlen beziehen sich auf die angebotenen Dokumente.
 Scope4mationVereinbarung zur Auftragsverarbeitung · Niederländisch · Version 1.9
Scope4mationVereinbarung zur Auftragsverarbeitung · Englisch · Version 1.9
 Kommunen · VNGVNG-Muster · mit Scope4mation-Anhang 6 · 02-11-2026
 Branchenverbände im GesundheitswesenMustervereinbarung zur Auftragsverarbeitung · 2022
 Zorgnet-IcuroMustervereinbarung zur Auftragsverarbeitung · 2018
Bildung & DatenschutzVereinbarung über digitale Unterrichtsmittel und Datenschutz
 SURFMustervereinbarung zur Auftragsverarbeitung · 2019
Bedingungen und Vertragsvereinbarungen
Bedingungen & Vertragsvereinbarungen
Wir halten je Auftrag fest, welche Bedingungen und spezifischen Vereinbarungen gelten.
Allgemeine Geschäftsbedingungen
Verfügbar für Aufträge, für die wir diese Bedingungen ausdrücklich vereinbaren.
Kommunen · GIBIT 2025
Für Kommunen arbeiten wir auf Grundlage von GIBIT 2025 mit spezifischen Vereinbarungen zu Auftrag und Dienstleistung. Die vereinbarten Vertragsregelungen sind maßgeblich; unsere allgemeinen Geschäftsbedingungen gelten nicht automatisch.
Vertragsvereinbarungen besprechenUnabhängig zertifiziert
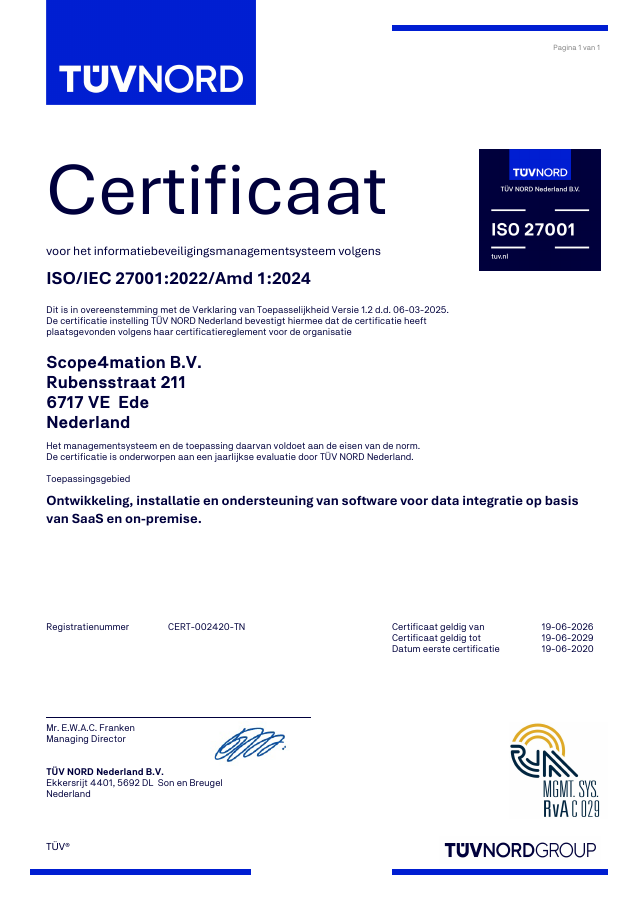
ISO/IEC 27001:2022/Amd 1:2024
Scope4mation B.V. ist von TÜV NORD Nederland für das Managementsystem rund um Entwicklung, Installation und Unterstützung von Software zur Datenintegration auf SaaS- und On-Premise-Basis zertifiziert. Das Zertifikat ist vom 19. Juni 2026 bis zum 19. Juni 2029 gültig und wird jährlich überprüft.
Die Zertifizierung betrifft Scope4mation B.V. und den beschriebenen Geltungsbereich. Die Dokumente geben genau an, was bewertet wurde.
Bezug zu den Anforderungen Ihrer Branche
NEN 7510 und andere Rahmenwerke: Was bedeutet unsere Grundlage für Sie?
ISO 27001 ist unser zertifiziertes Fundament. Den Bezug zu ergänzenden Rahmenwerken machen wir für Ihre Lieferantenbewertung transparent, ohne dies einer eigenen Zertifizierung oder vollständigen Einhaltung gleichzusetzen.
Gesundheitswesen · NEN 7510
Scope4mation hat kein separates NEN 7510-Zertifikat. Unsere ISO 27001-Maßnahmen für Risikomanagement, Zugriff, Protokollierung, Lieferanten und Kontinuität bieten eine Grundlage für die Bewertung durch Gesundheitsorganisationen. Gesundheitsspezifische Anforderungen und die Konfiguration Ihres Prozesses müssen zusätzlich bewertet werden.
TransIP nennt eine eigene NEN 7510-Zertifizierung für seinen Geltungsbereich. Dadurch werden Scope4mation oder Ihr gesamter Prozess nicht automatisch NEN 7510-zertifiziert.
Zuordnung zu NEN 7510 anfordernÖffentliche Verwaltung · BIO
Wir können den Zusammenhang zwischen unserem ISMS, der Erklärung zur Anwendbarkeit und Ihren BIO-Fragen erläutern. Die Anforderungen an Ihre Organisation, Ihren Prozess und Ihre Prozesskette bleiben maßgeblich. Die BIO-Angabe eines Rechenzentrumsanbieters gilt ausschließlich für dessen eigenen Geltungsbereich.
Ihre BIO-Bewertung besprechenNIS2 & DORA
Das Assurance Pack enthält eine indikative Zuordnung zu Themen wie Governance, Lieferantenmanagement, Vorfällen, Protokollierung und Kontinuität. Diese Informationen unterstützen die Due Diligence; sie sind weder ein NIS2- oder DORA-Zertifikat noch eine Erklärung, dass Ihre Organisation alle Pflichten erfüllt.
Zuordnung und Nachweise anfordernISAE, Audits & technische Prüfungen
Scope4mation hat keinen eigenen separaten ISAE 3000- oder ISAE 3402-Bericht. Unsere Assurance-Grundlage besteht aus ISO 27001, internen und externen Audits sowie regelmäßigen Penetrationstests. Etwaige ISAE-Berichte von Lieferanten sind ergänzende Nachweise für deren eigene Dienstleistung. Testumfang, Datum und verfügbare Erklärungen teilen wir kontrolliert.
Weg zu den Nachweisen ansehenErgänzende Nachweise: das Assurance Pack
Assurance Pack
Wir belegen unsere Vereinbarungen
Für eine Lieferantenbewertung, ein Audit oder einen Beschaffungsprozess sind mitunter ergänzende Unterlagen erforderlich. Beantragen Sie Zugriff; Scope4mation prüft die Anfrage und teilt Dokumente kontrolliert.
Assurance Pack anfordernVon öffentlicher Erläuterung zu Nachweisen
- ISO 27001, Geltungsbereich und Auditinformationen
- Technische Sicherheitsprüfungen und Pentest-Erklärung mit Testumfang und Datum
- Bezug zu NEN 7510, BIO, NIS2 und DORA
- Datenschutz sowie Vereinbarungen mit Auftragsverarbeitern und Unterauftragsverarbeitern
- Hosting, Rechenzentrums-Assurance und Lieferantenkette
- Kontinuität und Verweis auf die SLA für operative Vereinbarungen
- Ausstieg und Übergabe entsprechend der vereinbarten Dienstleistung
Öffentlich ansehen
Zertifikat, VvT/SoA, Richtlinien und öffentliche Vereinbarungen können Sie direkt ohne NDA lesen.
Öffentliche DokumenteZugriff beantragen
Melden Sie sich an oder beantragen Sie ein Konto. Nennen Sie Ihre Organisation und den Bewertungszweck und halten Sie die NDA digital fest.
Anfrage startenKontrolliert teilen
Nach Prüfung und Freigabe erhalten Sie Zugriff über das Portal. Ergänzende Lieferantenberichte stimmen wir gesondert ab.
Ihren Informationsbedarf besprechenEine Frage oder etwas zu melden? Sie erreichen uns direkt.
Wir nehmen Ihre Fragen und Hinweise ernst. Nutzen Sie den richtigen Weg, damit wir Ihre Meldung sorgfältig nachverfolgen können.
