Cyberresilienz im berufsbildenden Bereich: Machen Sie die Umsetzung nachweisbar.
Von der NBA-Zusammenstellung zur täglichen Praxis. Beginnen Sie mit einer einzigen Überprüfung, klarer Verantwortung und Nachweis der erfolgreichen Durchführung.

Ein Richtlinienpapier beschreibt, wie Sie arbeiten möchten. Eine Prüfung fragt außerdem: Wird das tatsächlich umgesetzt, wer kontrolliert das und was passiert, wenn das Ergebnis abweicht? Für Bildungseinrichtungen besteht hier eine besondere Chance: Sie können mit einer einzigen Überprüfung vorhandener Daten beginnen, bevor Sie Prozesse verändern.
Cyberresilienz erfordert mehr als nur eine Punktzahl.
MBO Digitaal unterstreicht im Cyber-Resilienz-Vergleich nachweisliche Reife und unabhängige Bewertung. Die Branchenvergleichsanalyse zeigt zudem Potenzial für Verbesserungen bei der Umsetzung. Dies macht die Verbindung zwischen Strategie, täglicher IT und Nachweis von großer Bedeutung. Eine technisch erfolgreiche Importierung bedeutet nicht zwangsläufig, dass eine Maßnahme langfristig wirksam ist.
Verwenden Sie einen Laptop, der administrativ zugewiesen ist, aber keinen Sicherheitsstatus hat. Oder einen Mitarbeiter, der das Unternehmen verlassen hat, bei dem aber noch Ressourcen registriert sind. Die Frage ist nicht nur, ob die Registrierungen unterschiedlich sind. Sie möchten wissen, wer die Unterschiede bewertet, welche Maßnahmen ergriffen werden und wie die Abwicklung dokumentiert wird.
Beginnen Sie mit einer Kontrolle, die das Team kennt.
Definieren Sie gemeinsam mit dem Sicherheitsteam, dem funktionalen Administrator und dem Prozessverantwortlichen eine klar umrissene Frage. Beispielsweise: Welche aktiven Laptops können wir anhand der vereinbarten Sicherheitsquelle in der vorhandenen Asset-Verwaltung finden? Definieren Sie zunächst, welche Kriterien für die Auswahl gelten, welche Quelle als Grundlage für die Suche verwendet wird und wie aktuell die Informationen sein müssen.
- Mache den Termin konkret. Definieren Sie Ziel, Umfang, Ausnahmen, Eigentümer und die Bewertungsfrequenz.
- Vergleichen Sie die verfügbaren Daten. Der Zugriff sollte ausschließlich im Lesemodus erfolgen oder eine kontrollierte Exportfunktion bereitgestellt werden. Unverifizierte Verbindungen bleiben erkennbar.
- Beurteilen Sie Abweichungen. Ein fehlende Beobachtung kann auch durch ein Offline-Gerät, eingeschränkte Rechte oder einen Fehler in der Verbindung verursacht werden.
- Behalte das Ergebnis. Lassen Sie fest, was untersucht wurde, welche Entscheidung getroffen wurde, wer handelte und wann die Umsetzung bestätigt wurde.
- Wiederholen Sie den Check. Eine einmalige Momentaufnahme ist ein Ausgangspunkt. Durch wiederholte Kontrollen kann man feststellen, ob der Prozess weiterhin funktioniert.
GRC und die Umsetzung haben jeweils eine eigene Rolle.
Eine GRC-Anwendung unterstützt die Erfassung von Risiken, Maßnahmen, Bewertungen und Nachweise. Der Service-Desk, die Identitätsumgebung und die Ressourcenregistrierung unterstützen die tägliche Arbeit. Die Service Automation Suite kann die Daten und die geplanten Maßnahmen zwischen diesen Umgebungen verknüpfen. So muss ein Team die gleichen Kontrollen nicht mehr ständig mit einzelnen Tabellenkalkulationen durchführen.
Nutzen Sie vorhandene Verbindungen, wenn diese die Frage bereits vollständig beantworten. Bei weiterführender Kommunikation vereinbaren Sie, welche Daten verfügbar sind, wer diese empfangen darf und wie die Verknüpfung zum ursprünglichen Werk erhalten bleibt. TrustBound unterstützt eigene Verbindungen und Berichte. Verwenden Sie diese Grundlage, um relevante Daten mit Werkreferenzen und bestätigten Ergebnissen zu verknüpfen, sodass die Bewertung und Umsetzung miteinander verbunden bleiben.
Eine Überprüfung ist noch keine formelle Erklärung.
Die Verbindung mit dem NBA-Reifheitsmodell muss von den verantwortlichen Parteien inhaltlich bewertet werden und, wenn nötig, von einem unabhängigen Prüfer. Sie bestimmen, welche Aussagen relevant sind und welches Beweismaterial erforderlich ist. Die Service Automation Suite weist keine automatische NBA-Bewertung zu und garantiert keine Teilnahme am Cyberresilienz-Pool.
Welche Informationen können Sie nutzen, um ein praktisches Verständnis zu erlangen: Welche Vereinbarung gilt, welche Daten wurden verwendet, welche Abweichung bewertet wurde und was wurde bestätigt? Dies ermöglicht eine fundierte Diskussion zwischen Sicherheit, Compliance, Architektur und der Umsetzung.
Ein kleiner weiterer Schritt
Wir möchten gerne gemeinsam über eine Kontrolle sprechen, die auf Ihre täglichen Abläufe zugeschnitten ist. Im Vorfeld stimmen wir die Zugangsrechte, die Datennutzung, den Einsatz und das gewünschte Ergebnis ab. Erst nach der ersten Bewertung entscheiden Sie, ob und welche weiteren Maßnahmen durchgeführt werden sollen.
Wir würden uns gerne in Verbindung setzen.Bitte auch ansehen. Bildungslösungen und Die Möglichkeiten im Zusammenhang mit TrustBound GRC.
Weitere Informationen: Cyber-Resistenz-Tool für MBO Digitaal und Der SektorbewertungsindexDie Kriterien und Rahmenbedingungen müssen stets den aktuellen Branchenvereinbarungen entsprechen.
Weiterlesen
Schutz und Ihr Vermögensregister: Beginen Sie mit einer Überprüfung, die nur liest. · Digitale Autonomie: Gemeinsam die nächste praktische Schritte unternehmen
Mehr aus demselben Kontext.
Schutz und Ihr Vermögensregister: Beginen Sie mit einer Überprüfung, die nur liest.
Welche registrierten Geräte sind in der Sicherheitsquelle zu sehen? Überprüfen Sie Beobachtungen, Eigentum und Bewertung, bevor Sie Aktionen automatisieren.
2 Nov 2026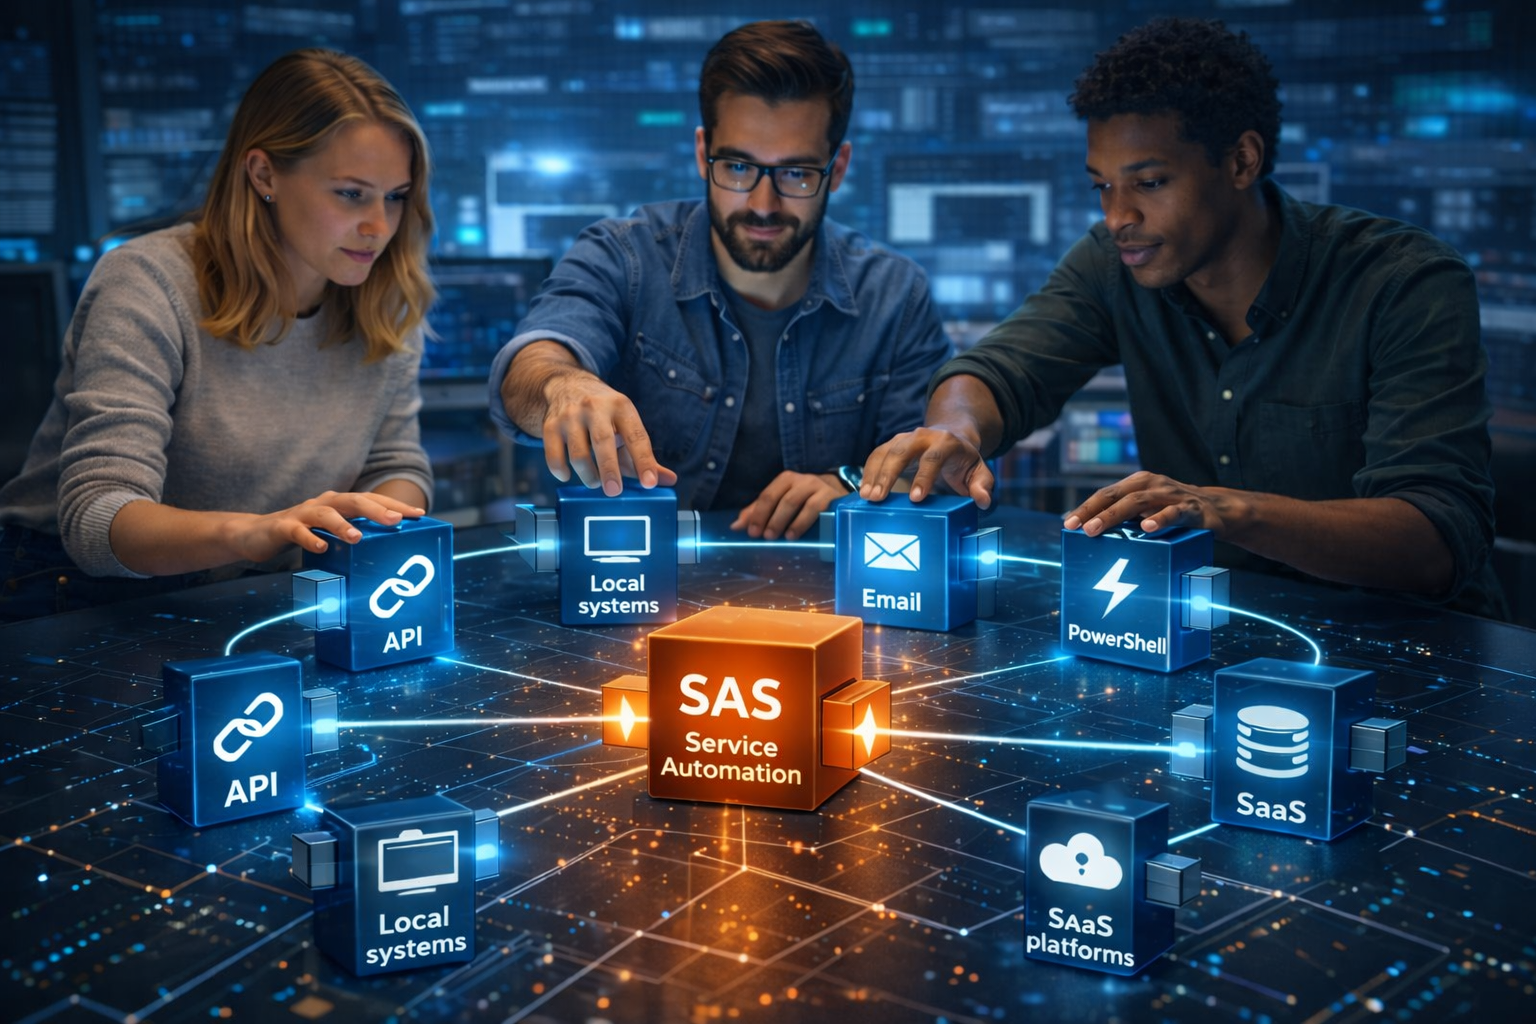
Digitale Autonomie: Gemeinsam die nächste praktische Schritte unternehmen
Koordination von Daten, Prozessen und Veränderung. Wir sind gerne bereit, mitzuhelfen und gemeinsam mit Organisationen zusammenzuarbeiten, die in diesem Bereich tätig sind.
4 Nov 2026Kommunale Prozesse unter eigener Steuerung. Mit weniger einzelnen Tools.
Verbinden Sie Ressourcen, Mitarbeiter, Zugriff und Werkzeuge. Untersuchen Sie, welche Funktionen von Entra und Service Automation Suite gemeinsam übernommen werden können, und stellen Sie das Management und die Übergänge transparent dar.
Mitarbeitende im Gesundheitswesen startklar. Zugang, Betriebsmittel und Folgeaufgaben im Zusammenspiel.
Verbinden Sie Mitarbeiter, Freiwillige, Standorte und Ressourcen in einem zentralisierten System. Entdecken Sie, wie Entra und Service Automation Suite überflüssige Tools und Übertragungen reduzieren können.