Schutz und Ihr Vermögensregister: Beginen Sie mit einer Überprüfung, die nur liest.
Welche registrierten Geräte sind in der Sicherheitsquelle zu sehen? Überprüfen Sie Beobachtungen, Eigentum und Bewertung, bevor Sie Aktionen automatisieren.

Der Laptop befindet sich im Büro. Wird er aber auch von der vereinbarten Sicherheitseinheit überprüft? Und wenn nicht: wer untersucht die Differenz? Das ist eine konkrete Frage, mit der man das Assetmanagement und die Sicherheit näher zusammenbringen kann, ohne direkt Geräte oder Zugangsrechte zu ändern.
Der Schutz und Ihr Vermögensregister erzählen nicht dieselbe Geschichte.
Microsoft Defender for Endpoint bietet Geräteüberwachung und Sicherheitskontext. Die Vermögensverwaltung kann beispielsweise die vereinbarten Zuweisungen und den Lebenszyklus beschreiben. Personalabteilung oder eine Studentenverwaltung können zusätzliche Informationen liefern. Keine dieser Quellen beweist jedoch von selbst, dass der gesamte Prozess der Nutzung korrekt ist.
Ein Gerät, das in den ausgewählten Defender-Daten fehlt, kann außerhalb des Geltungsbereichs liegen, nicht aktuell erfasst wurde oder für die verwendeten Berechtigungen nicht sichtbar ist. „Nicht gefunden“ sollte daher eine Fragestellung für eine Untersuchung sein, nicht eine automatische Schlussfolgerung, dass das Gerät ungesichert, verschwunden oder abgegeben wurde.
Eine erste Vergleichung in vier Schritten
- Definieren Sie die Auswahl. Wählen Sie beispielsweise eine verwaltete Gruppe von Laptops aus. Vereinbaren Sie, wie Lagerbestände, Unterrichtsräume, gemeinsam genutzte Geräte und Ausnahmen behandelt werden sollen.
- Lesen Sie die erforderlichen Daten. Verwenden Sie nur die erforderlichen Leserechte oder eine kontrollierte Exportfunktion. Dokumentieren Sie, wann die Daten abgerufen wurden und ob der Abruf vollständig erfolgreich war.
- Genauso dieses Gerät. Legen Sie die relevante Geräte-ID anhand der Quelle fest. Verwenden Sie ausschließlich verfügbare und geprüfte Kennungsfelder. Eine Benutzername oder eine sich ändernde Gerätebezeichnung ist von sich allein keine zuverlässige Schlüssel.
- Beurteilen Sie Unterschiede. Geben Sie fehlende Registrierungen, fehlende Sicherheitswarnungen und unklare Übereinstimmungen jeweils eine eindeutige Kategorie, einen Eigentümer und die gewünschte Weiterverfolgung.
Was kann die Service Automation Suite hier leisten?
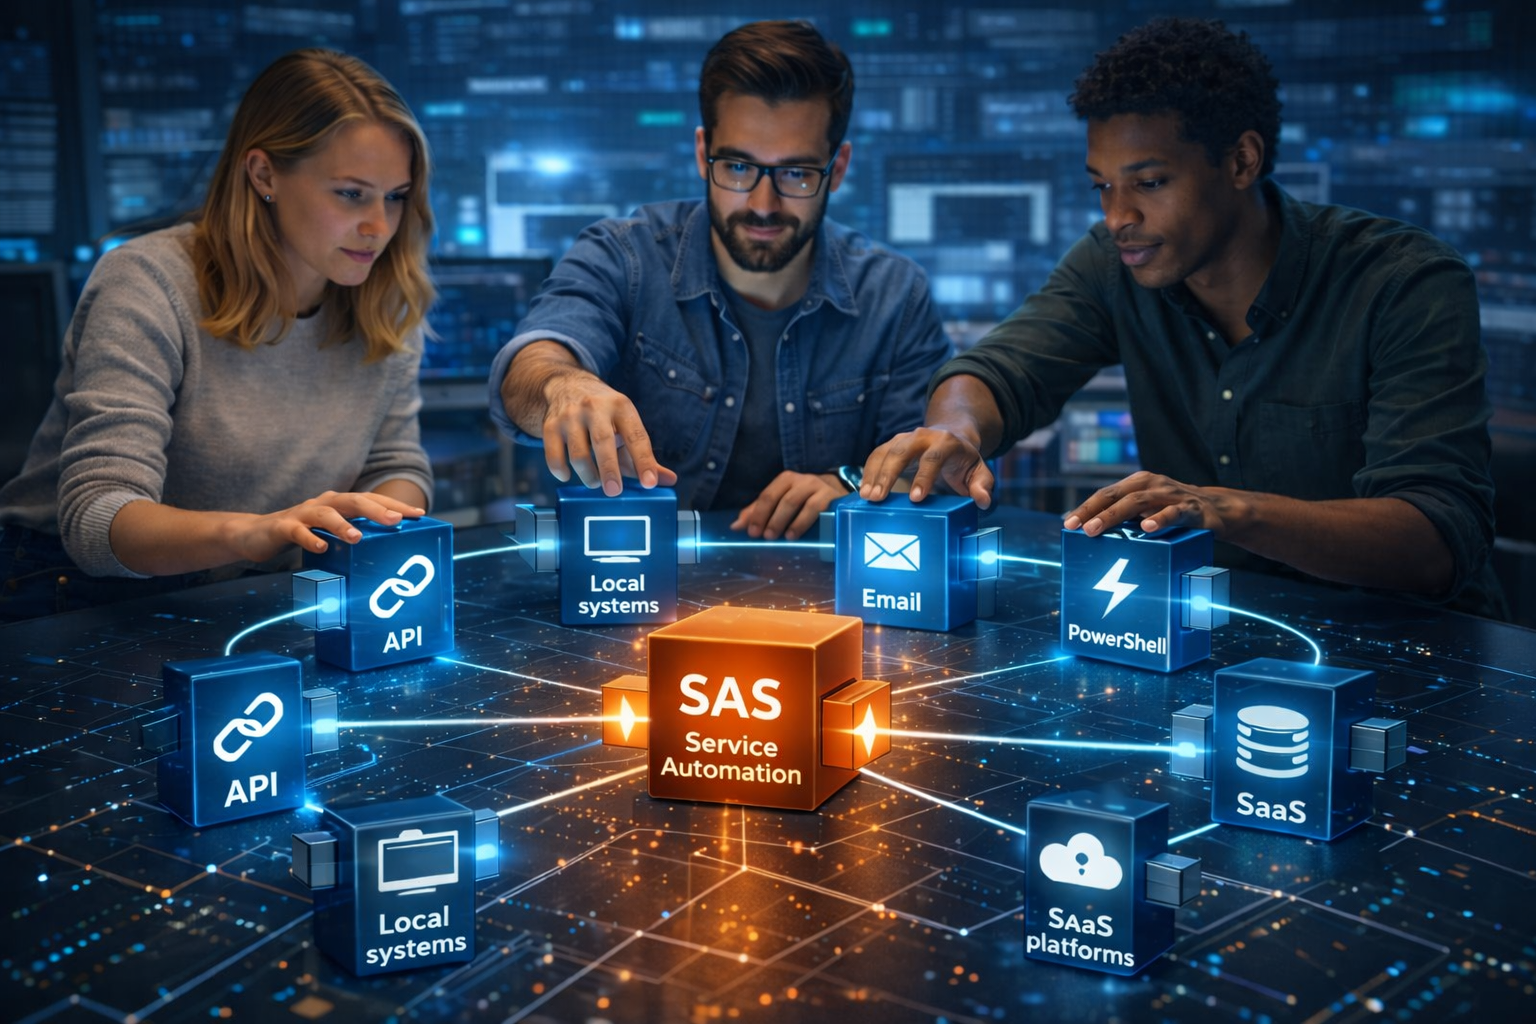
Mit den vorhandenen API- und Datenbausteinen können wir die ausgewählten Quellen auswerten, Beziehungen herstellen und die vereinbarten Kontrollen durchführen. Das Ergebnis kann zunächst eine Übersicht zur Bewertung darstellen. Danach richten wir, falls gewünscht, eine Dienstleistung, eine Meldung oder eine gezielte Korrektur der Registrierung ein.
Darüber hinaus betrachten wir Quellenfehler separat von inhaltlichen Abweichungen. Wenn eine API nicht erreichbar ist, darf eine leere Ergebnisliste nicht als Beweis dafür gewertet werden, dass keine Geräte vorhanden sind. Wir legen auch fest, wie wiederholte Messungen bei derselben Untersuchung behandelt werden, um zu verhindern, dass bei jeder einzelnen Kontrolle ein neues Ticket erstellt wird.
Eine Meldung in der Servicestelle ist keine gelöste Bedrohung.
Microsoft Defender und eventuell auch Microsoft Sentinel bleiben Teil des Sicherheitsbetriebs. Ein Service-Ticket unterstützt die vereinbarte Umsetzung, schließt aber nicht von selbst ein Sicherheitsvorfall. Aufgaben, Verantwortlichkeiten und Nachverfolgung müssen mit den Vereinbarungen des Sicherheitsteams oder des beteiligten Dienstleisters übereinstimmen.
Die Isolierung von Geräten, das Wissen um die Möglichkeit, Konten zu blockieren, oder die Ausschlussmöglichkeit von Bewertungen gehört nicht zu dieser ersten Überprüfung. Solche Maßnahmen erfordern eine separate, bewertete Einrichtung mit angemessenen Rechten und Verantwortlichkeiten. Der Zugriff auf aktuelle Felder und Informationen zu Vorfällen hängt vom Produkt, der Lizenz und der Umgebung ab.
Welche Ergebnisse besprechen Sie mit dem Team?
Eine nützliche erste Ergebnis umfasst die Auswahl, die verwendeten Quellen, Kontrollpunkte, gefundene Zusammenhänge, unklare Fälle und bewertete Abweichungen. Sie zeigt auch, was noch untersucht werden muss und wer dies übernimmt. Dadurch lässt sich konkret feststellen, wo Automatisierung sinnvoll ist und wo menschliche Bewertung weiterhin erforderlich bleibt.
Microsoft dokumentiert, dass die Defender-API die Unterstützung für Gerätefelder und schreibgeschützte Zugänge bietet. Die Überwachung fällt jedoch innerhalb des festgelegten Aufbewahrungszeitraums; sowohl das Portal als auch die API können unterschiedliche Aktualisierungszeitpunkte haben. Diese Zeitpunkte werden wir bei der Definition der Kontrolle berücksichtigen.
Wir würden gerne Kontakt aufnehmen, um eine geeignete erste Untersuchung zu besprechen.Anzeigen. Microsoft Defender, Microsoft Sentinel und TOPdesk.
Technische Vertiefung: Defender für Endgeräte: Geräteübersicht und Geräteanzeige und Aktualität.
Weiterlesen
Cyberresilienz im berufsbildenden Bereich: Machen Sie die Umsetzung nachweisbar. · Digitale Autonomie: Gemeinsam die nächste praktische Schritte unternehmen
Mehr aus demselben Kontext.
Cyberresilienz im berufsbildenden Bereich: Machen Sie die Umsetzung nachweisbar.
Von der NBA-Zusammenstellung zur täglichen Praxis. Beginnen Sie mit einer einzigen Überprüfung, klarer Verantwortung und Nachweis der erfolgreichen Durchführung.
30 Okt 2026
Laptop in TOPdesk und Intune anders benennen? Verbinden Sie das richtige Gerät.
Von Asset-Nummer und Seriennummer zu einer zuverlässigen Verbindung. So verbinden Sie TOPdesk und Intune ohne doppelte Verwaltung, mit kontrollierten Nachverfolgungen.
Digitale Autonomie: Gemeinsam die nächste praktische Schritte unternehmen
Koordination von Daten, Prozessen und Veränderung. Wir sind gerne bereit, mitzuhelfen und gemeinsam mit Organisationen zusammenzuarbeiten, die in diesem Bereich tätig sind.
4 Nov 2026
HelloID und Service Automation Suite: Identität, IT und organisationsweite Dienstleistungen.
Von Identität bis zu Assets, Tickets und Lieferanten. Entdecken Sie, wie Scope4mation mit der Service Automation Suite Daten, Anwendungen und Aktionen kombiniert, beispielsweise zusammen mit TOPdesk für ITSM und ESM.