
Defender en je assetregister: begin met een controle die alleen leest
Welke geregistreerde apparaten zien we terug in de beveiligingsbron? Verbind waarnemingen, eigenaarschap en beoordeling voordat je acties automatiseert.

De laptop staat in de administratie. Maar wordt hij ook gezien door de afgesproken beveiliging? En als dat niet zo is: wie onderzoekt het verschil? Dat is een concrete vraag waarmee je assetmanagement en security dichter bij elkaar kunt brengen, zonder direct apparaten of toegangsrechten te wijzigen.
Defender en je assetregister vertellen niet hetzelfde verhaal
Microsoft Defender for Endpoint biedt apparaatwaarnemingen en beveiligingscontext. De assetregistratie beschrijft bijvoorbeeld de afgesproken toewijzing en lifecycle. HR of een studentenadministratie kan aanvullende context leveren. Geen van deze bronnen bewijst op zichzelf dat het hele middelenproces klopt.
Een apparaat dat ontbreekt in de geselecteerde Defender-gegevens kan buiten de scope vallen, onvoldoende recent zijn waargenomen of niet zichtbaar zijn voor de gebruikte rechten. “Niet gevonden” moet daarom een onderzoeksvraag worden, geen automatische conclusie dat het apparaat onveilig, verdwenen of ingeleverd is.
Een eerste vergelijking in vier stappen
- Baken de selectie af. Kies bijvoorbeeld een beheerde laptopgroep. Spreek af hoe voorraad, leslokalen, gedeelde apparaten en uitzonderingen worden behandeld.
- Lees de benodigde gegevens. Gebruik alleen de vereiste leesrechten of een gecontroleerde export. Leg vast wanneer de gegevens zijn opgehaald en of de ophaling volledig is geslaagd.
- Herken hetzelfde apparaat. Leg per bron de relevante apparaat-ID vast. Gebruik alleen beschikbare en gecontroleerde herkenningsvelden. Een gebruikersnaam of wijzigende apparaatnaam is op zichzelf geen betrouwbare sleutel.
- Laat verschillen beoordelen. Geef ontbrekende registratie, ontbrekende beveiligingswaarneming en onzekere matches elk een herkenbare categorie, eigenaar en gewenste opvolging.
Wat kan Service Automation Suite hierin doen?
Met de bestaande API- en gegevensbouwstenen kunnen we de gekozen bronnen uitlezen, relaties leggen en de afgesproken controle uitvoeren. De uitkomst kan eerst een overzicht voor beoordeling zijn. Pas daarna richten we, als dat gewenst is, een servicetaak, melding of gerichte registratiecorrectie in.
Daarbij houden we bronfouten apart van inhoudelijke afwijkingen. Als een API niet bereikbaar is, kan een lege resultatenlijst niet worden behandeld als bewijs dat er geen apparaten zijn. We leggen ook vast hoe herhaalde waarnemingen bij hetzelfde onderzoek blijven, zodat niet bij iedere controle een nieuw ticket ontstaat.
Een melding in de servicedesk is geen opgeloste dreiging
Microsoft Defender en eventueel Microsoft Sentinel blijven onderdeel van de security-operatie. Een servicedeskticket ondersteunt de afgesproken uitvoering, maar sluit niet vanzelf het beveiligingsincident. Taken, eigenaarschap en terugmelding moeten aansluiten op de afspraken van het securityteam of de betrokken dienstverlener.
Apparaten isoleren, wissen, uitsluiten van beoordeling of accounts blokkeren hoort niet bij deze eerste leescontrole. Zulke acties vragen een afzonderlijk beoordeelde inrichting met passende rechten en verantwoordelijkheden. Ook toegang tot actuele velden en incidentgegevens hangt af van product, licentie en omgeving.
Welk resultaat bespreek je met het team?
Een bruikbare eerste uitkomst bevat de selectie, gebruikte bronnen, controlemomenten, gevonden relaties, onzekere gevallen en beoordeelde afwijkingen. Je ziet ook wat nog moet worden onderzocht en wie dat oppakt. Daarmee kun je concreet bepalen waar automatisering zinvol is en waar menselijke beoordeling nodig blijft.
Microsoft documenteert dat de Defender-API apparaatvelden en alleen-lezen toegang ondersteunt. Waarnemingen vallen wel binnen de ingestelde bewaartermijn; portaal en API kunnen verschillende verversingsmomenten hebben. Die grenzen nemen we mee in de definitie van de controle.
We komen graag in contact over een passende eerste controle. Bekijk Microsoft Defender, Microsoft Sentinel en TOPdesk.
Technische verdieping: Defender for Endpoint: List machines en de apparaatweergave en actualiteit.
Verder lezen
Cyberweerbaarheid in het mbo: maak de uitvoering aantoonbaar · Digitale autonomie: samen een praktische volgende stap zetten
Meer uit dezelfde context.
Cyberweerbaarheid in het mbo: maak de uitvoering aantoonbaar
Van NBA-kader naar dagelijkse praktijk. Begin met één controle, duidelijke verantwoordelijkheid en bewijs van de bevestigde uitvoering.
5 nov 2026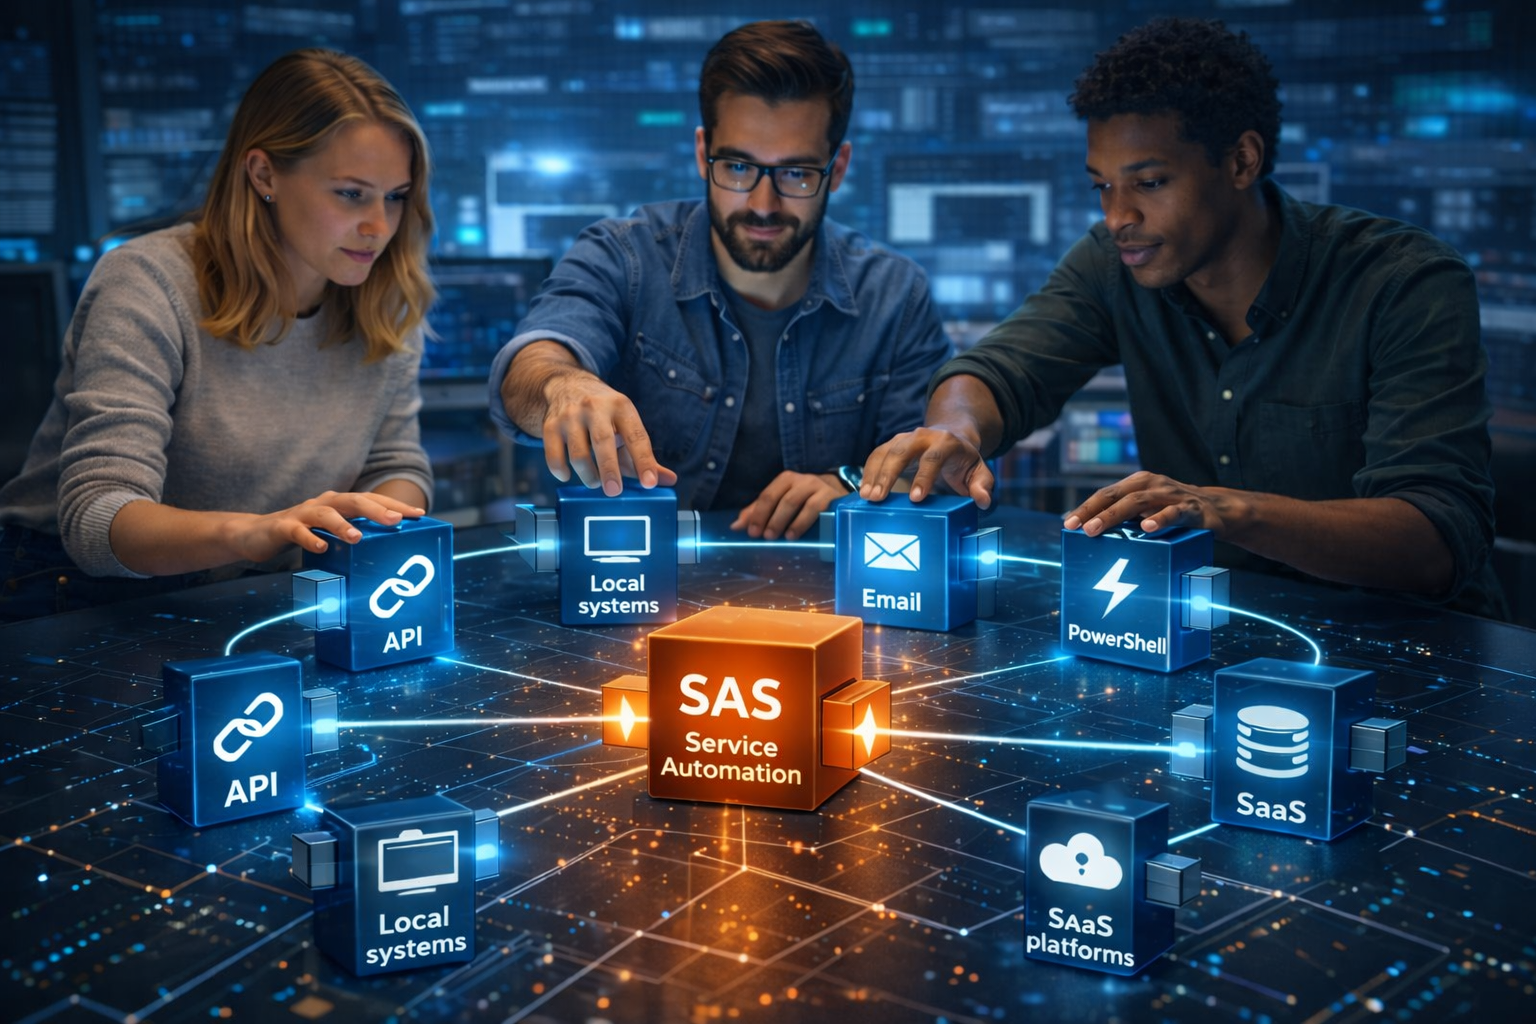
Digitale autonomie: samen een praktische volgende stap zetten
Regie over gegevens, processen en verandering. We denken graag mee en werken graag samen met organisaties die hiermee bezig zijn.
5 nov 2026
Laptop anders genoemd in TOPdesk en Intune? Verbind het juiste apparaat.
Van assetnummer en serienummer naar een betrouwbare koppeling. Zo verbind je TOPdesk en Intune zonder dubbel beheer, met gecontroleerde vervolgacties.
Je melding bij de leverancier. En dan?
Van de juiste klant- en apparaatgegevens naar terugmeldingen en foutopvolging. Zo richten we met Service Automation Suite de samenwerking tussen jouw servicedesk en leveranciers in.
5 nov 2026