DORA in de praktijk: grip op assets, toegang en opvolging
Een actuele assetlijst is pas het begin. Verbind werkplekken, servers, netwerkapparatuur en IDU-processen met controles en aantoonbare opvolging.

Een laptop zonder eigenaar. Een server die buiten beheer raakt. Een account dat na uitdiensttreding actief blijft. Digitale weerbaarheid wordt zichtbaar in dit soort dagelijkse situaties: weten wat je hebt, afwijkingen herkennen en kunnen aantonen wat ermee is gedaan.
DORA geldt sinds 17 januari 2025
De Digital Operational Resilience Act is een Europese verordening voor de financiële sector. Sinds 17 januari 2025 moeten financiële organisaties die onder de reikwijdte vallen aan de toepasselijke eisen voldoen. Die gaan onder meer over ICT-risicobeheer, incidenten, weerbaarheidstesten en leveranciersrisico’s. De uitwerking hangt mede af van de organisatie en het risicoprofiel. DNB licht de reikwijdte en thema’s toe. DORA is dus geen algemene verplichting voor iedere organisatie die software gebruikt.
Van werkplek tot netwerkapparatuur: een actueel beeld
De technische uitwerking vraagt om beheer van de levenscyclus van ICT-assets. Denk aan een herkenbaar asset, eigenaar, locatie, ondersteunde dienst, onderlinge afhankelijkheden en het einde van de leverancierssupport. Dat raakt werkplekken, servers en netwerkapparatuur. Zie artikelen 4 en 5 van Verordening 2024/1774.
Een praktisch startpunt is de aansluiting tussen de CMDB en de systemen die apparaten daadwerkelijk zien. Welk apparaat ontbreekt in de registratie? Welke eigenaar is onbekend? Welke afwijking moet eerst worden onderzocht? Maak van zulke verschillen concrete beheertaken, met iemand die het resultaat controleert.
Monitoring krijgt waarde door opvolging
DORA vraagt om monitoring en tijdige detectie van afwijkingen, met signaleringscriteria en een route naar incidentafhandeling. Dat volgt uit artikelen 9 en 10 van DORA. Een dashboard alleen laat nog niet zien of een gevonden probleem is opgelost.
Reageer proactief op signalen uit monitoring: registreer een incident, koppel het aan het betrokken asset en leg prioriteit, verantwoordelijke, acties en herstel vast. Spreek af wanneer opvolging of escalatie nodig is, zodat een afwijking niet blijft liggen.
Neem ook meldingen van medewerkers mee via een selfserviceportaal (SSP), zoals verlies of diefstal van een laptop, telefoon of toegangspas. Laat zo’n melding leiden tot passende acties, zoals het blokkeren van toegang, het beoordelen van gegevensrisico’s en het bijwerken van de assetregistratie. Leg vast wie wat heeft gedaan en controleer de afronding. Beoordeel per melding of sprake is van een ICT-gerelateerd incident en welke classificatie en eventuele meldplicht gelden. De AFM licht registratie, classificatie en rapportage toe.
Onderstaande voorbeelden vertalen dat naar mogelijke werkafspraken. De inrichting en reactietijden bepaal je op basis van jullie risico’s en dienstverlening.
| Situation | Mogelijke opvolging | Wat je vastlegt |
|---|---|---|
| Werkplek ontbreekt in beheer | Vergelijk de brongegevens met het assetregister en laat een beheerder het verschil beoordelen. | Asset, eigenaar, bevinding en uitkomst. |
| Server of netwerkapparaat geeft een afwijking | Koppel het signaal aan het juiste asset, bepaal de prioriteit en wijs de opvolging toe. | Incidentregistratie, prioriteit, toegewezen actie, herstel en controle. |
| Medewerker meldt verlies of diefstal via het SSP | Registreer de melding, koppel het asset en volg blokkering, onderzoek en eventuele vervanging op. | Melder, betrokken asset, tijdstip, beoordeling, acties en afronding. |
| Medewerker verandert van functie of vertrekt | Laat de wijziging leiden tot afgesproken acties voor toegang, accounts en middelen. | Goedkeuring, uitgevoerde acties en open uitzonderingen. |
IDU: toegang laten meebewegen met het werk
Ook identiteiten en accounts hebben een levenscyclus: aanmaken, wijzigen, beoordelen en beëindigen. De technische regels beschrijven dit in artikelen 20 en 21, inclusief het zonder onnodige vertraging intrekken van overbodige rechten. Bekijk de regels voor identiteits- en toegangsbeheer.
Bij in-, door- en uitstroom (IDU) kun je een afgesproken HR-bron verbinden met taken voor IAM, directorydiensten en TOPdesk. Controleer ook de uitvoering: is het account werkelijk aangepast, zijn middelen terug en welke handmatige actie staat nog open? Een verstuurde opdracht is nog geen bevestigde afronding.
Wat betekent dit voor leveranciers zoals Scope4mation?
Financiële organisaties hebben aantoonbare afspraken met ICT-leveranciers nodig, onder meer over dienstverlening, datalocaties, beveiliging en incidentondersteuning. Voor diensten die kritieke of belangrijke functies ondersteunen gelden aanvullende afspraken, zoals auditrechten, continuïteit en exit. De AFM beschrijft dit onderscheid bij leveranciersbeheer.
Voor ons betekent dit: de geleverde dienst, verantwoordelijkheden en beschikbare onderbouwing concreet bespreken. De financiële organisatie houdt haar eigen verantwoordelijkheid. Alleen specifiek aangewezen kritieke ICT-dienstverleners vallen onder het bijzondere Europese toezicht; dat geldt niet automatisch voor iedere softwareleverancier.
ISO 27001 en autonomie zorgvuldig onderbouwen
ISO/IEC 27001 gaat over het managementsysteem voor informatiebeveiliging en de beheersing van risico’s. ISO legt uit wat de norm en certificering betekenen. Een certificaat binnen een bepaald toepassingsgebied bewijst op zichzelf geen volledige DORA-naleving.
Regie houden betekent voor ons ook: weten waar gegevens staan, welke afhankelijkheden er zijn en hoe overdracht kan plaatsvinden. Maak afspraken over export, documentatie en exit concreet. Een Nederlandse leverancier of een keuze voor Europese hosting is op zichzelf geen bewijs van DORA-naleving.
Op onze pagina Sicherheit & Vertrauen staan het certificaat en openbare beveiligingsdocumenten. Aanvullende onderbouwing vind je via het Assurance Pack: toegang wordt beoordeeld en waar nodig via een NDA geregeld. Dit ondersteunt een leveranciersbeoordeling; de afgesproken dienstverlening en het toepassingsgebied blijven leidend.
Die Rolle von Service Automation Suite
Service Automation Suite verbindt gegevens, afspraken en acties tussen jullie applicaties. Monitoring blijft bij de daarvoor ingerichte systemen; Service Automation Suite kan de uitkomsten en meldingen uit een SSP verbinden met incident- en assetregistratie, toegewezen taken, controles en terugmelding. Welke bronnen en acties beschikbaar zijn, stemmen we per toepassing af.
Zo kun je beginnen met één beheersvraag: welke werkplekken zijn buiten beeld, welke meldingen missen opvolging of welke uitstroomacties zijn niet bevestigd? Bouw eerst die route goed in en maak het resultaat zichtbaar. Beleid, risicoafwegingen, testen en de beoordeling van naleving blijven onderdeel van de eigen organisatie.
Waar ontbreekt bij jullie de verbinding tussen een asset, een signaal en de uitgevoerde actie? Bespreek jullie eerste stap met Team Scope4mation →
Mehr aus demselben Kontext.
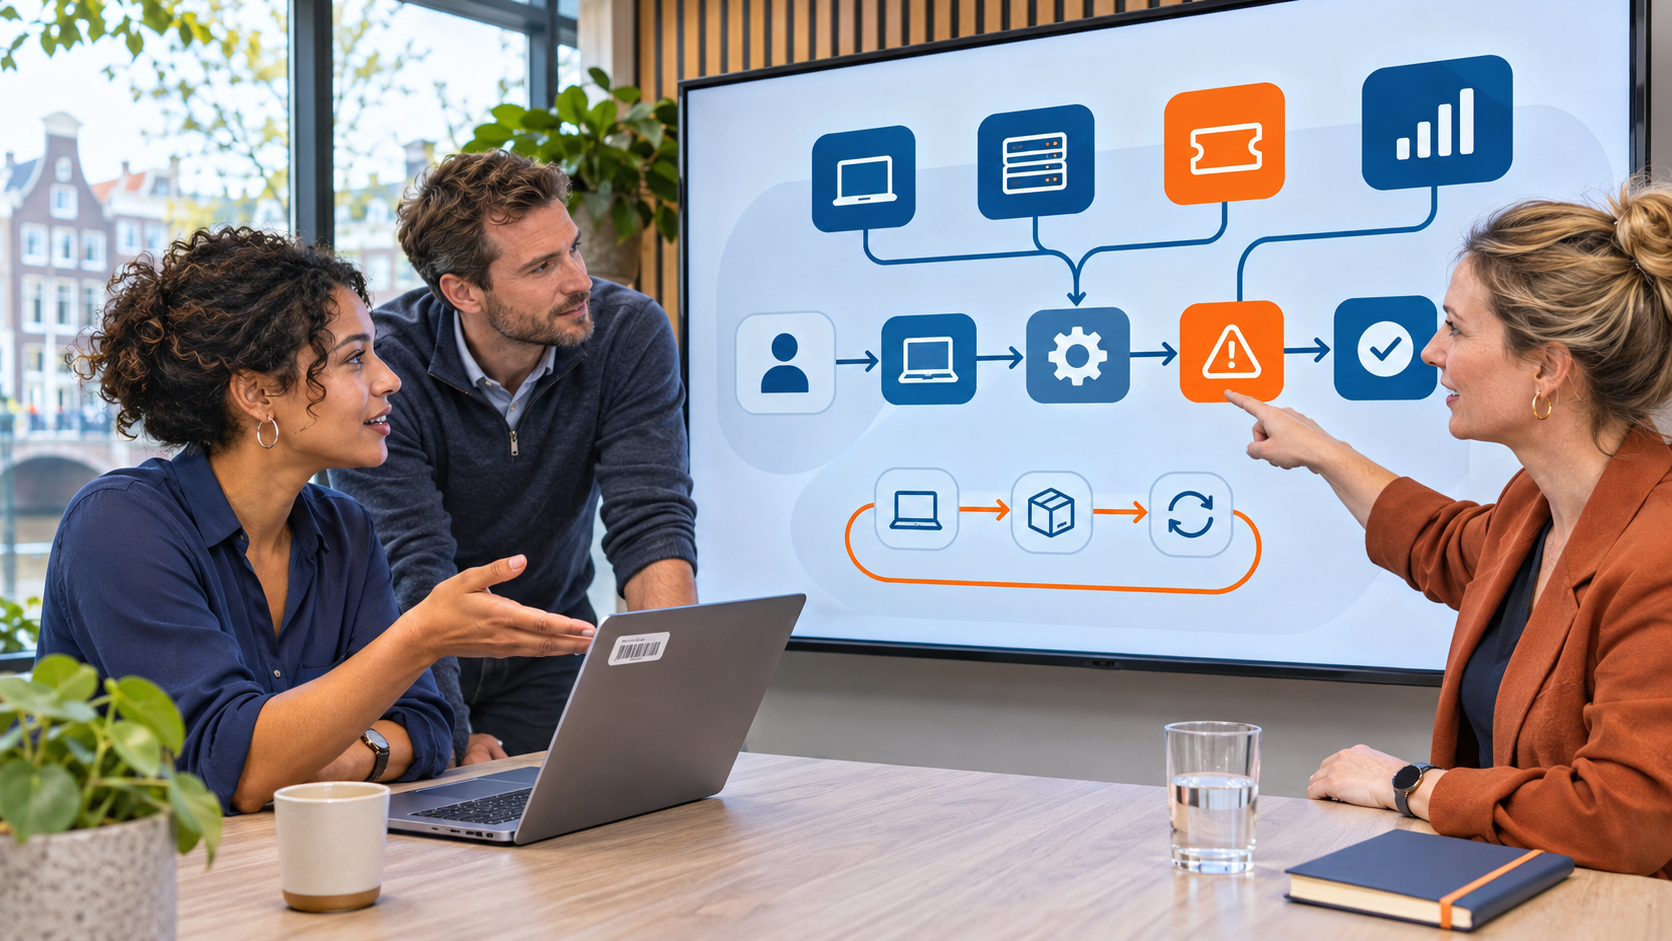
Mehr Steuerung Ihrer Prozesse. Weniger einzelne Werkzeuge.
Verbinden Sie Konten, Betriebsmittel, Aufgaben und Lieferanten mit Service Automation Suite. Nutzen Sie bestehende Anwendungen besser und erkennen Sie, welche einzelnen Werkzeuge entfallen können.
Kommunale Prozesse unter eigener Steuerung. Mit weniger einzelnen Tools.
Verbinden Sie Ressourcen, Mitarbeiter, Zugang und Mittel. Untersuchen Sie, welche Funktionen Entra und Service Automation Suite gemeinsam übernehmen können und stellen Sie das Management und den Übergang transparent dar.
Mitarbeitende im Gesundheitswesen im Einsatz. Zugriff, Betriebsmittel und Nachverfolgung im Zusammenhang.
Verbinden Sie Mitarbeiter, Freiwillige, Standorte und Ressourcen in einem zentralisierten System. Entdecken Sie, wie Entra und Service Automation Suite überflüssige Aktivitäten und Transfers reduzieren können.
Digitale Autonomie braucht Steuerung. Wir unterstützen den Kurs der VNG.
Die Möglichkeit, weiterhin die Kontrolle über Prozesse, Daten und Technologie zu behalten. Warum Scope4mation die Unterstützung der VNG für digitale Autonomie erhält und dazu mit Kunden und Partnern zusammenarbeiten möchte.